Tutti gli articoliCriptovalute
Entropia Bitcoin: cos’è, dadi, seed phrase e quanti bit servono (2026)
Entropia Bitcoin: cos'è, quanti bit servono, seed con i dadi (50 o 99 lanci), il caso Coldcard 2026 e cosa cambia per il fisco.
In questo articolo 9 sezioni ↘
- Cos’è l’entropia Bitcoin
- La scala dei numeri: quanti bit servono
- Come l’entropia Bitcoin diventa una seed phrase (BIP39)
- Come si genera l’entropia Bitcoin con i dadi e con testa o croce
- Quando l’entropia Bitcoin è debole: i casi reali
- Entropia Bitcoin e fisco: cosa interessa al commercialista
- Checklist sull’entropia Bitcoin: generare la seed in modo sicuro
- Domande frequenti
- Fonti
Una seed phrase di 12 o 24 parole vale quanto il caso che l’ha generata. L’entropia Bitcoin è proprio questo: la quantità di casualità vera che sta dietro alle chiavi di un wallet. Se è alta, nessuno può indovinarle. Se è bassa, la chiave si trova per tentativi, anche se non è mai stata su internet.
Non è teoria. Tra luglio e agosto 2026 da wallet Coldcard generati con un firmware difettoso sono usciti oltre 1.778 BTC, secondo Galaxy Research. In questa guida spieghiamo cos’è l’entropia Bitcoin, come si misura in bit, come si genera con i dadi o con testa o croce, quali numeri contano e cosa c’entra tutto questo con il fisco.
Scheda aggiornata al 6 novembre 2026.
Cos’è l’entropia Bitcoin
Nella teoria dell’informazione l’entropia misura quanto un dato è imprevedibile. Nel mondo Bitcoin la parola ha un significato molto pratico: è il numero di bit generati in modo davvero casuale da cui deriva la chiave privata.
La chiave privata di Bitcoin è un numero di 256 bit. Il wallet la ricava dalla seed phrase, e la seed phrase nasce dall’entropia iniziale. Se l’entropia è piccola, lo è anche lo spazio da esplorare per un attaccante. Non conta la lunghezza della frase, conta quanta casualità c’è dentro.
Perché si misura in bit
Un bit è una scelta tra due possibilità, come testa o croce. Con 2 bit le combinazioni sono 4, con 10 bit oltre mille. A ogni bit in più i tentativi necessari raddoppiano. Per questo 72 bit non sono «quasi» 128: sono 256 volte meno, cioè circa 72 milioni di miliardi di volte più facili da forzare.
Casuale non vuol dire «che sembra casuale»
Una sequenza può sembrare casuale e non esserlo. I computer usano generatori pseudocasuali: partono da un valore iniziale (il seed del generatore) e producono numeri deterministici. Se quel valore iniziale ha 32 bit, l’intera chiave ne ha al massimo 32, qualunque sia la sua lunghezza apparente. È esattamente quello che è successo nei casi che vediamo più avanti.
La scala dei numeri: quanti bit servono
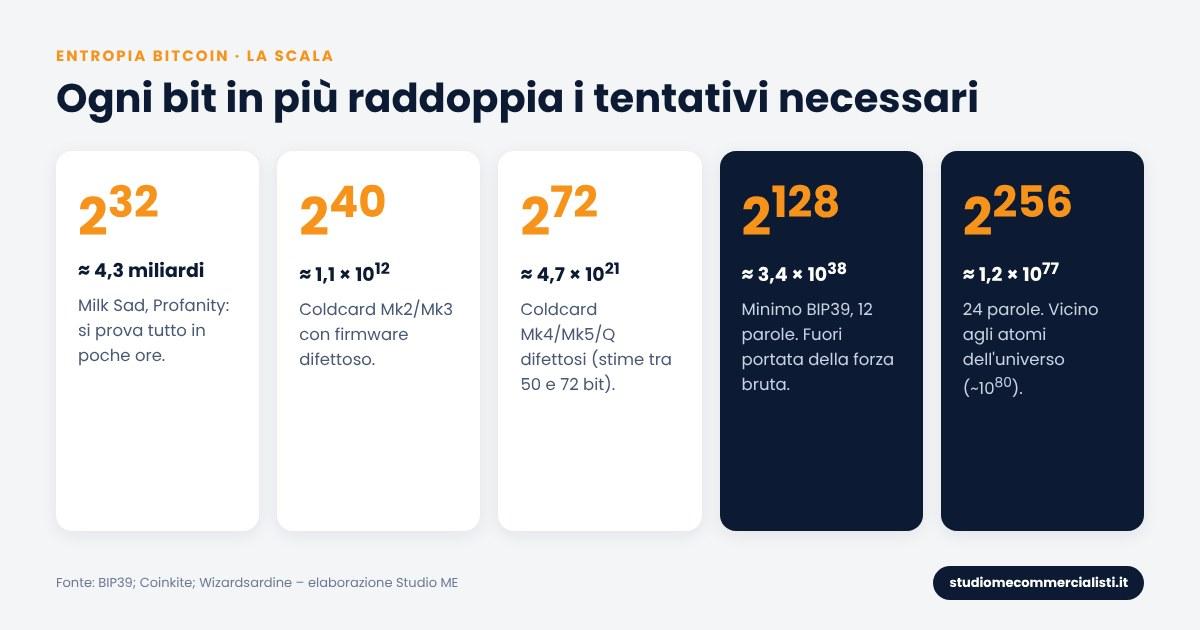
Per orientarsi conviene avere sott’occhio la scala. La tabella mette a confronto i livelli di entropia citati nei casi reali con gli standard di sicurezza.
Tabella · scorri in orizzontale per leggere tutte le colonne ↔
| Bit di entropia | Combinazioni possibili | Cosa significa |
|---|---|---|
| 32 bit | circa 4,3 miliardi | Si prova tutto in poche ore con un computer normale (Milk Sad, Profanity) |
| 40 bit | circa 1.100 miliardi (1,1 × 10¹²) | Coldcard Mk2/Mk3 con firmware difettoso: forzabile con risorse modeste |
| 72 bit | circa 4,7 × 10²¹ | Coldcard Mk4/Mk5/Q difettosi: alla portata di attaccanti organizzati |
| 128 bit | circa 3,4 × 1038 | Minimo BIP39 (12 parole): oggi fuori portata di qualunque attacco a forza bruta |
| 256 bit | circa 1,16 × 1077 | Seed da 24 parole: ordine di grandezza vicino agli atomi dell’universo osservabile (circa 1080) |
Un dettaglio che spesso confonde: anche con 256 bit di entropia, la sicurezza crittografica di una chiave Bitcoin è stimata intorno ai 128 bit, per via degli algoritmi noti contro la curva secp256k1. Per questo 128 bit veri sono considerati sufficienti. Le 24 parole danno un margine in più, utile se la generazione ha qualche imperfezione, per esempio un dado non bilanciato.
Come l’entropia Bitcoin diventa una seed phrase (BIP39)
Lo standard che quasi tutti i wallet usano è il BIP39. Il procedimento è sempre lo stesso:
- si generano da 128 a 256 bit di entropia, in multipli di 32;
- si calcola l’hash SHA-256 dell’entropia e se ne prendono i primi bit (uno ogni 32 di entropia) come checksum;
- la sequenza entropia + checksum si divide in blocchi da 11 bit;
- ogni blocco è un numero da 0 a 2047, che indica una parola nella lista ufficiale;
- la frase, con l’eventuale passphrase, passa per PBKDF2 (2.048 iterazioni HMAC-SHA512) e diventa il seed binario da 512 bit da cui derivano tutte le chiavi.
Tabella · scorri in orizzontale per leggere tutte le colonne ↔
| Entropia (bit) | Checksum (bit) | Totale (bit) | Parole |
|---|---|---|---|
| 128 | 4 | 132 | 12 |
| 160 | 5 | 165 | 15 |
| 192 | 6 | 198 | 18 |
| 224 | 7 | 231 | 21 |
| 256 | 8 | 264 | 24 |
La lista delle 2048 parole: i numeri da 0 a 2047
Ogni parola è un numero. Nella lista inglese ufficiale la parola in posizione 0 è abandon e quella in posizione 2047 è zoo. Esiste anche la lista italiana (da abaco a zuppa), ma lo stesso BIP39 sconsiglia le liste non inglesi, perché molti wallet supportano solo quella. L’elenco di tutte le lingue è nel documento delle wordlist.
Attenzione alla numerazione. Le liste su GitHub partono dalla riga 1, mentre l’indice BIP39 parte da 0. Il blocco di 11 bit 00000000000 corrisponde all’indice 0 (riga 1), il blocco 11111111111 all’indice 2047 (riga 2048). Sbagliare di uno porta a un’altra parola e quindi a un altro wallet.
Perché l’ultima parola non si sceglie
L’ultima parola contiene in parte entropia e in parte checksum. In una seed da 12 parole restano liberi 7 bit, quindi solo 128 ultime parole su 2048 sono valide. In una seed da 24 parole i bit liberi sono 3, quindi le ultime parole valide sono 8. Se si sceglie a caso una parola qualsiasi, nella gran parte dei casi il wallet rifiuterà la frase.
Come si genera l’entropia Bitcoin con i dadi e con testa o croce
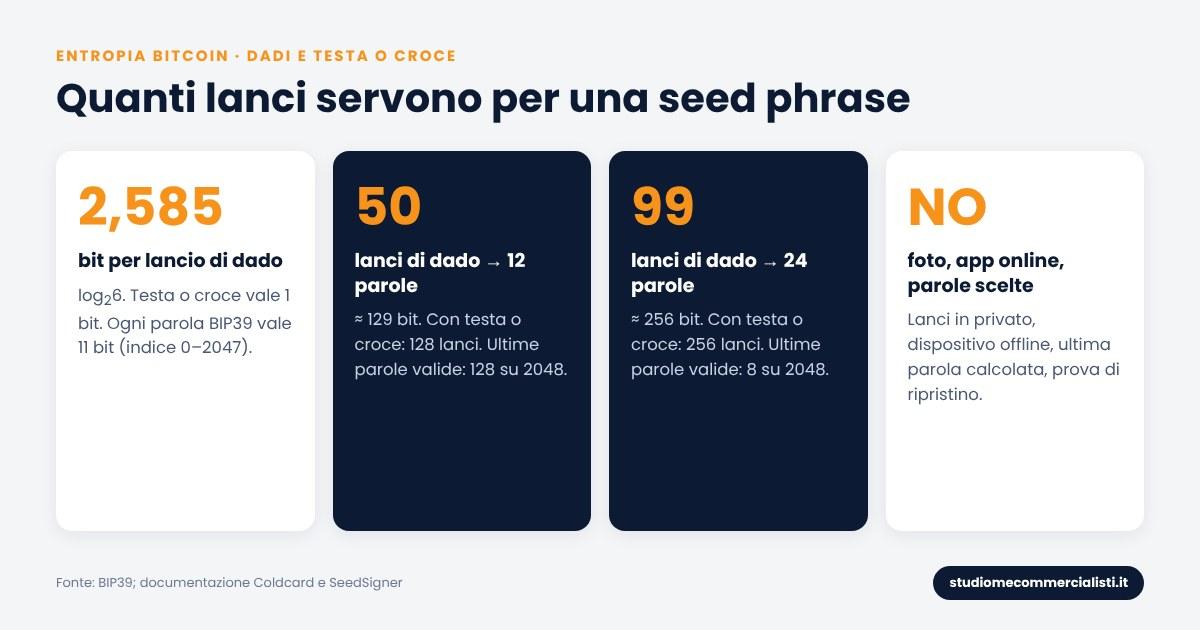
Generare l’entropia a mano serve a non dipendere solo dal generatore del dispositivo. È la stessa logica della foto in apertura: il dado non ha firmware, non ha bug di compilazione e non può essere aggiornato da remoto.
I dadi a sei facce
Ogni lancio di un dado a sei facce vale log26, cioè circa 2,585 bit. Ne derivano due numeri da ricordare, gli stessi indicati da Coinkite nella documentazione Coldcard:
- 50 lanci danno circa 129 bit: il minimo per una seed da 12 parole;
- 99 lanci danno circa 256 bit: il minimo per una seed da 24 parole.
Coldcard e SeedSigner accettano i lanci direttamente e li trasformano in seed con un hash SHA-256. SeedSigner usa gli stessi due valori, 50 e 99 lanci. Su Coldcard esistono due modalità: in quella standard i lanci si sommano al generatore del dispositivo, in quella «solo dadi» la seed dipende soltanto dai lanci. Nel secondo caso, se ci si ferma presto, la sicurezza crolla. Il dispositivo avvisa, ma non blocca.
Testa o croce
Testa o croce vale esattamente 1 bit: testa = 1, croce = 0 (o viceversa, purché si decida prima). Il metodo è lento ma trasparente:
- per 12 parole servono 128 lanci: 11 parole da 11 lanci ciascuna, poi 7 lanci per la parte libera dell’ultima parola;
- per 24 parole servono 256 lanci: 23 parole da 11 lanci, poi 3 lanci per l’ultima;
- ogni gruppo di 11 bit si converte in un numero da 0 a 2047 e si cerca la parola corrispondente;
- i bit di checksum dell’ultima parola si calcolano con SHA-256, su un dispositivo offline o con la funzione apposita del wallet.
Lo stesso metodo funziona con un dado a sei facce usato come testa o croce (pari = 1, dispari = 0). È più lento, perché ogni lancio vale 1 bit invece di 2,585, ma evita conversioni tra basi numeriche.
Le regole pratiche
- Dadi buoni. Meglio dadi di precisione da casinò. Un dado comune un po’ sbilanciato toglie qualche bit (secondo una stima riportata da Decrypt circa 4 su 256): poco, ma meglio evitarlo.
- Nessun lancio «corretto» a mano. Non si rilancia perché un risultato «sembra troppo ripetuto». Le ripetizioni fanno parte del caso.
- Privacy totale. Niente foto, niente telecamere, niente note sul telefono. Chi conosce i lanci ricostruisce la seed.
- Mai online. I lanci veri non vanno inseriti in siti o app connessi. Per fare prove si usa una serie di lanci diversa, che poi si butta.
- Prova di ripristino. Prima di versare fondi si verifica che la seed, reinserita, ricrei lo stesso wallet.
- Passphrase. Per importi rilevanti si aggiunge una passphrase BIP39 robusta, conservata separatamente dalle parole.
Cosa non è entropia
- parole scelte da noi, versi di canzoni, citazioni, date di nascita (i vecchi brain wallet sono stati svuotati quasi tutti);
- generatori di seed su siti web aperti nel browser di tutti i giorni;
- seed «prestampate» ricevute con il dispositivo o da terzi;
- foto o screenshot della seed, anche se poi cancellati.
Quando l’entropia Bitcoin è debole: i casi reali
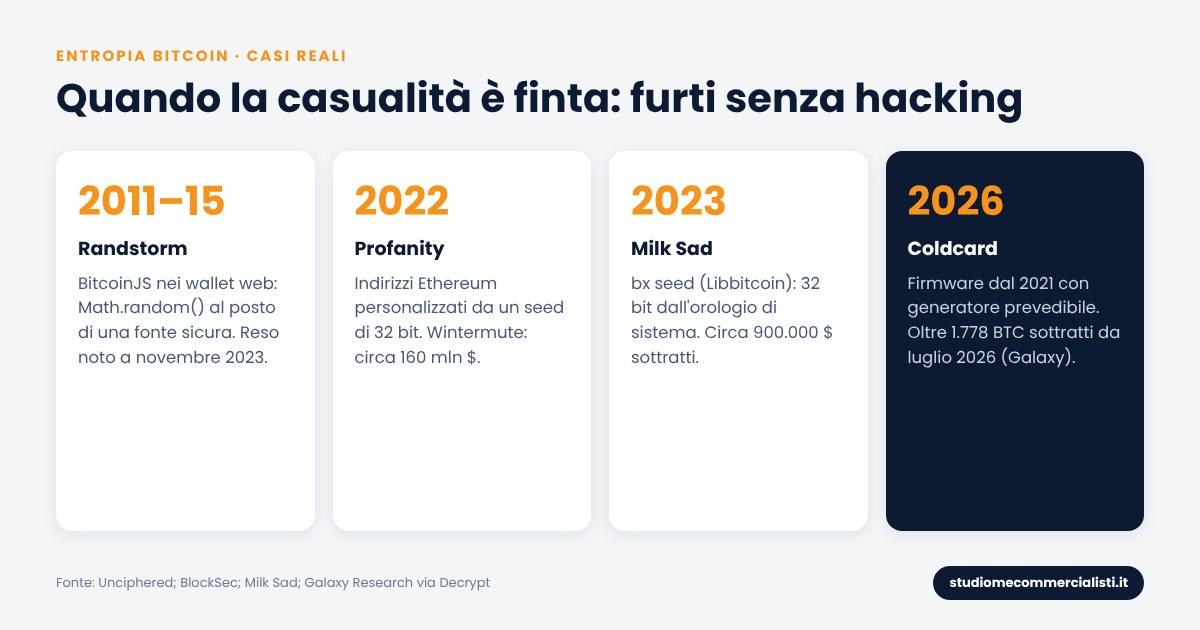
Quasi tutti i grandi furti «senza hacking» degli ultimi anni hanno la stessa radice: chiavi generate con pochi bit veri.
Coldcard, luglio–agosto 2026
Dal firmware 4.0.1 del marzo 2021, per un errore di configurazione della compilazione, alcuni Coldcard generavano la seed con un generatore software prevedibile invece che con quello hardware. Secondo l’analisi di Wizardsardine, sui modelli Mk2 e Mk3 lo spazio di ricerca scendeva a circa 40 bit. Su Mk4, Mk5 e Q si parla di circa 72 bit, ma alcune stime successive lo collocano tra 50 e 60 bit: il dato preciso non è univoco.
Gli attacchi sono partiti il 30 luglio 2026. Secondo i dati Galaxy Research riportati da Decrypt il 14 agosto, sono stati svuotati oltre 5.200 indirizzi per più di 1.778 BTC, circa 112 milioni di dollari. Con una possibile quarta ondata, non confermata, il totale salirebbe a circa 2.417 BTC. TRM Labs lo definisce il più grande exploit di un hardware wallet del 2026.
Due indicazioni sono importanti per chi ha un Coldcard:
- aggiornare il firmware (versioni corrette 4.2.0, 5.6.0 e 1.5.0Q) non ripara le seed già create: vanno generate seed nuove e i fondi vanno spostati;
- secondo Coinkite non sono a rischio le seed generate con almeno 50 lanci di dado equi, indipendenti e privati. Altri esperti sono più prudenti e invitano a valutare comunque la migrazione.
Milk Sad, 2023
Il comando bx seed di Libbitcoin Explorer 3.x inizializzava il generatore Mersenne Twister con soli 32 bit presi dall’orologio di sistema (CVE-2023-39910). I ricercatori di Milk Sad hanno collegato al difetto furti per circa 900.000 dollari su più blockchain, concentrati intorno al 12 luglio 2023. Il team Libbitcoin contesta la qualificazione come bug: anche qui le letture non coincidono.
Profanity, 2022
Profanity era un tool per creare indirizzi Ethereum «personalizzati». Il generatore partiva da un seed di 32 bit, quindi le chiavi potevano essere ricostruite. Il caso più noto è quello di Wintermute, che a settembre 2022 ha perso circa 160 milioni di dollari (analisi BlockSec).
Randstorm, wallet del 2011–2015
Nel novembre 2023 Unciphered ha reso nota una debolezza nella libreria BitcoinJS usata da molti wallet web tra il 2011 e il 2015: in certi browser la funzione di casualità ripiegava su Math.random(), che allora era debole. Chi ha ancora fondi su wallet creati in quegli anni con servizi web dovrebbe spostarli su una seed nuova.
Entropia Bitcoin e fisco: cosa interessa al commercialista
L’entropia è un tema tecnico, ma ha effetti fiscali concreti. Ecco i punti che vediamo più spesso nelle pratiche.
Self-custody e quadro RW
Le cripto detenute su un wallet in self-custody vanno indicate nel quadro RW, come quelle sugli exchange. Se non c’è un intermediario che la applica, l’IVACA del 2 per mille la versa il contribuente. Generare la seed con i dadi non cambia nulla dal punto di vista dichiarativo: cambia solo la sicurezza.
Migrare i fondi dopo un caso come Coldcard
Spostare le cripto da una vecchia seed a una nuova, entrambe proprie, è un trasferimento tra wallet dello stesso titolare: non è una cessione e non genera plusvalenze. Conviene però documentarlo (indirizzi di partenza e di arrivo, hash delle transazioni), perché in un controllo dell’Agenzia delle Entrate un trasferimento non spiegato può essere letto come prelievo o come cessione. Lo stesso vale per il costo di acquisto, che va ricostruito e non si perde con il cambio di wallet.
Furto da entropia debole: due letture
Qui la norma non dà una risposta certa e l’Agenzia non si è espressa su casi di questo tipo. Le letture possibili sono due:
- prima lettura: il furto non è una cessione a titolo oneroso ai sensi della lettera c-sexies dell’art. 67 TUIR, quindi non genera una minusvalenza deducibile. Dall’anno successivo le cripto sottratte non si indicano più nel quadro RW;
- seconda lettura: chi valorizza la perdita economica sostiene che l’uscita definitiva delle cripto dal patrimonio debba trovare un riconoscimento fiscale. Manca però una base normativa esplicita e, in un controllo, la posizione andrebbe difesa.
In entrambi i casi è decisivo documentare: denuncia, dati on-chain del furto, prova che il wallet era del contribuente. Senza questi elementi, la sparizione delle cripto dal quadro RW è difficile da giustificare. Se hai già ricevuto una richiesta dell’Ufficio, trovi come lavoriamo nella pagina sul controllo dell’Agenzia delle Entrate sulle criptovalute.
DAC8 e tracciabilità
Dal 2026, con la DAC8, gli exchange europei comunicano al Fisco le operazioni dei clienti, compresi i trasferimenti verso indirizzi in self-custody. Un wallet ben generato protegge dai ladri, non dalla tracciabilità: per questo la dichiarazione deve essere coerente con quello che l’Agenzia vede già. Ne parliamo nell’articolo su Chainalysis e Agenzia delle Entrate e nella guida alla tassazione delle cripto nel 2027.
Checklist sull’entropia Bitcoin: generare la seed in modo sicuro
- usare un hardware wallet aggiornato o un dispositivo offline dedicato;
- aggiungere entropia propria: almeno 50 lanci di dado per 12 parole, 99 per 24;
- lanciare in privato, senza telefoni o telecamere vicini;
- lasciar calcolare l’ultima parola al dispositivo;
- scrivere la seed su carta o acciaio, mai in digitale;
- fare una prova di ripristino prima di versare fondi;
- valutare una passphrase e, per importi alti, un multisig con dispositivi di marche diverse;
- tenere traccia degli indirizzi e delle transazioni, anche per la dichiarazione.
Per imparare a custodire le cripto in autonomia consigliamo percorsi seri di formazione, come quelli di CorsiBitcoin.it, con cui lo studio collabora.
Domande frequenti
Cos’è l’entropia Bitcoin?È la quantità di casualità vera da cui nasce la chiave privata di un wallet. Si misura in bit: ogni bit in più raddoppia i tentativi necessari per indovinare la chiave.
Quanti bit di entropia servono per una seed phrase sicura?Lo standard BIP39 prevede almeno 128 bit, pari a 12 parole. Con 256 bit si ottengono 24 parole e un margine di sicurezza più ampio.
Quanti lanci di dado servono per generare una seed?Un dado a sei facce vale circa 2,585 bit per lancio. Servono almeno 50 lanci per 128 bit (12 parole) e 99 lanci per 256 bit (24 parole).
Posso scegliere io le parole della seed phrase?No. Le parole scelte da una persona non sono casuali e l’ultima parola contiene un checksum. Le parole vanno ricavate da entropia vera, per esempio dadi o testa o croce, e l’ultima va calcolata.
Cosa è successo ai wallet Coldcard nel 2026?Un errore nel firmware dal 2021 faceva generare a molti Coldcard seed con circa 40 o 72 bit di entropia invece di 128. Da fine luglio 2026 sono stati sottratti oltre 1.778 BTC secondo Galaxy Research. Aggiornare il firmware non ripara le seed già create.
Spostare le cripto su una nuova seed è tassato?Il trasferimento tra due wallet dello stesso titolare non è una cessione e non genera plusvalenze. Conviene documentarlo con indirizzi e hash delle transazioni, per evitare contestazioni in un controllo.
Le cripto in un wallet hardware vanno nel quadro RW?Sì. Le cripto in self-custody vanno indicate nel quadro RW e, se nessun intermediario la applica, l’IVACA del 2 per mille la versa il contribuente.
Un furto di cripto per entropia debole è deducibile?Non c’è una risposta certa. Una prima lettura esclude la minusvalenza deducibile perché il furto non è una cessione; una seconda lettura chiede di riconoscere la perdita, ma manca una norma esplicita. In ogni caso serve documentare il furto.
Fonti
- BIP39 – Mnemonic code for generating deterministic keys
- BIP39 – lista ufficiale inglese di 2048 parole e lista italiana
- Coinkite – Verifying Dice Roll Math (Coldcard)
- Wizardsardine – Critical Coldcard flaw (1 agosto 2026)
- Decrypt – dati Galaxy Research sui furti Coldcard (14 agosto 2026)
- TRM Labs – The largest hardware wallet exploit of 2026
- Unchained – Coldcard e lanci di dado insufficienti
- Milk Sad – disclosure e CVE-2023-39910
- Unciphered – Randstorm
- BlockSec – analisi della vulnerabilità Profanity
Questo articolo ha finalità informative e non costituisce consulenza fiscale né di sicurezza informatica. I dati sui furti sono stime di società di analisi on-chain e possono essere aggiornati. Le indicazioni fiscali vanno verificate sul caso concreto.
Hai cripto in self-custody o un wallet da migrare?
Ti aiutiamo a documentare i trasferimenti, a compilare il quadro RW e a gestire i controlli dell’Agenzia delle Entrate. Lo Studio ME ha oltre 9 anni di esperienza nella fiscalità delle cripto-attività.
Parliamo del tuo caso
Raccontaci la tua situazione. Lo Studio ti ricontatterà per concordare il prossimo passo.
Richiedi un confronto →Continua a leggere
Vai al blog → criptovalute · 14 min letturaExit tax e residenza fiscale: chi deve provare il trasferimento all’esteroExit tax e residenza fiscale: chi deve provare il trasferimento all'estero. Presunzioni, tie-breaker, DAC8, cripto e dubbi di costituzionalità.Leggi
 criptovalute · 12 min letturaMinusvalenze criptovalute: cosa fare entro il 31 dicembre 2026 per compensare le perditeMinusvalenze criptovalute: come compensare le perdite su cripto, riporto per 4 anni, LIFO e vendita e riacquisto prima del 31/12/2026.Leggi
 criptovalute · 12 min letturaSequestro criptovalute: cosa cambia con il D.Lgs. 186/2026 e il nuovo art. 104 disp. att. c.p.p.Sequestro criptovalute: il D.Lgs. 186/2026 riscrive l'art. 104 disp. att. c.p.p. Limiti sui wallet non custodial, reati tributari, DAC8 e quadro RW.Leggi