Tutti gli articoliCriptovalute
L’hack Binance sarebbe accaduto con la licenza MiCAR?
Hack Binance da 6,3 miliardi: cosa è successo e cosa sarebbe cambiato con la licenza MiCAR. Segregazione, DORA, responsabilità del CASP e risvolti fiscali.
In questo articolo 9 sezioni ↘
- Cosa è successo: la cronologia dell’hack Binance
- Binance e la licenza MiCAR: a che punto siamo
- L’hack Binance sarebbe accaduto con la licenza MiCAR?
- La vera differenza: promessa volontaria o diritto del cliente
- E sul piano fiscale? L’hack Binance e i contribuenti italiani
- Cosa fare adesso se hai cripto su Binance
- Conclusioni
- Domande frequenti sull’hack Binance e MiCAR
- Fonti
Il 29 ottobre 2026 un attacco ai wallet caldi di Binance ha spostato in pochi minuti circa 6,3 miliardi di dollari in cripto. È il più grande furto della storia del settore, circa quattro volte quello subito da Bybit nel febbraio 2025. L’hack Binance arriva quattro mesi dopo la fine del periodo transitorio MiCAR, in un momento in cui l’exchange non ha una licenza europea.
Da qui la domanda che molti clienti ci stanno facendo: l’hack Binance sarebbe accaduto se Binance avesse ottenuto la licenza MiCAR? La risposta onesta non è un sì o un no. Il regolamento non ferma un gruppo di hacker statali, ma cambia dove stanno le cripto dei clienti, chi controlla le chiavi e, soprattutto, chi paga il danno. Vediamo i fatti, le norme e le due letture possibili.
Scheda aggiornata al 30 ottobre 2026. I dati sull’attacco sono ancora provvisori e possono cambiare con l’avanzare delle indagini.
Cosa è successo: la cronologia dell’hack Binance
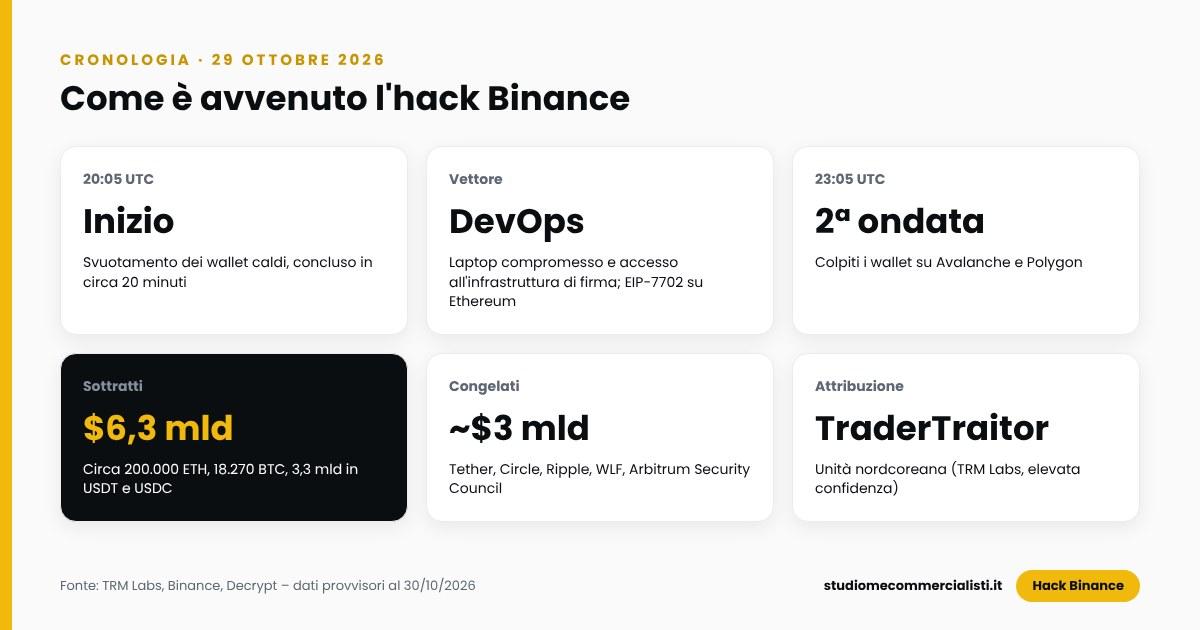
La ricostruzione più dettagliata oggi disponibile è quella di TRM Labs. Lo svuotamento principale è iniziato alle 20:05 UTC del 29 ottobre e si è concluso in circa venti minuti. Una seconda ondata, verso le 23:05 UTC, ha colpito i wallet su Avalanche e Polygon.
Come è avvenuto l’attacco
- Su Ethereum l’attaccante ha usato EIP-7702 per far eseguire a un wallet caldo di Binance un contratto «sweeper», con autorizzazioni pre-firmate. In pochi minuti il saldo è stato trasferito, compresi 1,6 miliardi di USDT.
- Sulle altre blockchain i fondi sono usciti con normali trasferimenti firmati. TRM ritiene che l’attaccante abbia preso il controllo dell’infrastruttura di firma dei wallet caldi.
- Binance ha indicato come possibile origine il laptop compromesso di un ingegnere DevOps, che avrebbe dato accesso a un container di servizio da cui inviare prelievi non autorizzati. Il co-CEO Richard Teng ha poi parlato di «ulteriori punti di violazione».
- Teng ha dichiarato che, finora, non c’è evidenza di una fuga delle chiavi private dei wallet. Le due cose sono compatibili: se si controlla il sistema che ordina alle chiavi cosa firmare, non serve rubarle.
Quanto è stato sottratto e quanto è stato congelato
Binance stima un impatto complessivo di circa 6,3 miliardi di dollari; TRM indica 6,36 miliardi ai prezzi del momento. Tra gli asset: circa 200.000 ETH, 18.270 BTC, circa 3,3 miliardi tra USDT e USDC, XRP, SOL e TRX. Gli emittenti di stablecoin hanno reagito in poche ore: Tether, Circle, Ripple, World Liberty Financial e il Security Council di Arbitrum hanno congelato fondi per circa 3 miliardi secondo Binance (circa 2,7 miliardi secondo TRM).
È un dato da sottolineare. La parte recuperata non dipende da un regolatore, ma dal fatto che una quota rilevante del bottino era in token emessi da soggetti in grado di bloccarli. BTC ed ETH, invece, restano nelle mani dell’attaccante.
La reazione di Binance
Binance ha sospeso i prelievi su più reti, mentre i depositi sono stati progressivamente ripristinati. Ha poi annunciato che coprirà tutte le perdite con il fondo SAFU e con fondi propri. Si tratta però di un impegno volontario dell’exchange. Proprio qui si innesta la domanda sulla licenza MiCAR.
Binance e la licenza MiCAR: a che punto siamo
Il regolamento (UE) 2023/1114 (MiCAR) richiede ai prestatori di servizi per le cripto-attività (CASP) un’autorizzazione rilasciata da un’autorità nazionale, valida in tutta l’Unione con il passaporto europeo. I periodi transitori nazionali si sono chiusi entro il 1° luglio 2026. In Italia, per i VASP iscritti all’OAM, l’art. 45 del D.Lgs. 129/2024, come modificato dal D.L. 95/2025, ha fissato il termine finale al 30 giugno 2026.
- Binance aveva presentato domanda in Grecia, presso la Hellenic Capital Market Commission. Il 24 giugno 2026 l’ha ritirata, citando i tempi della procedura.
- Secondo il Wall Street Journal, ripreso da CoinDesk, sulla decisione avrebbero pesato pressioni ai vertici europei. La BCE non ha commentato e ricorda di non avere competenze sulle autorizzazioni CASP.
- Dal 1° luglio 2026 Binance ha limitato i servizi per gli utenti italiani (stop a nuovi ordini spot, margin, Earn e staking).
- Secondo il Financial Times, ESMA e le autorità di Francia, Germania e Grecia stanno esaminando il ricorso di Binance alla reverse solicitation per continuare a servire alcuni clienti UE.
- Al 26 ottobre 2026 Binance non risultava nel registro ESMA dei CASP autorizzati. Il gruppo dichiara di voler chiedere l’autorizzazione in un altro Stato membro.
L’hack Binance sarebbe accaduto con la licenza MiCAR?
Prima di rispondere serve una precisazione. Una licenza MiCAR non si dà a «Binance» nel suo complesso. Si rilascia a una società stabilita nell’Unione, che presta servizi ai clienti europei. I wallet colpiti il 29 ottobre appartengono all’infrastruttura globale del gruppo. Quindi la domanda corretta è doppia: l’attacco sarebbe avvenuto lo stesso? E i clienti europei sarebbero stati esposti allo stesso modo?
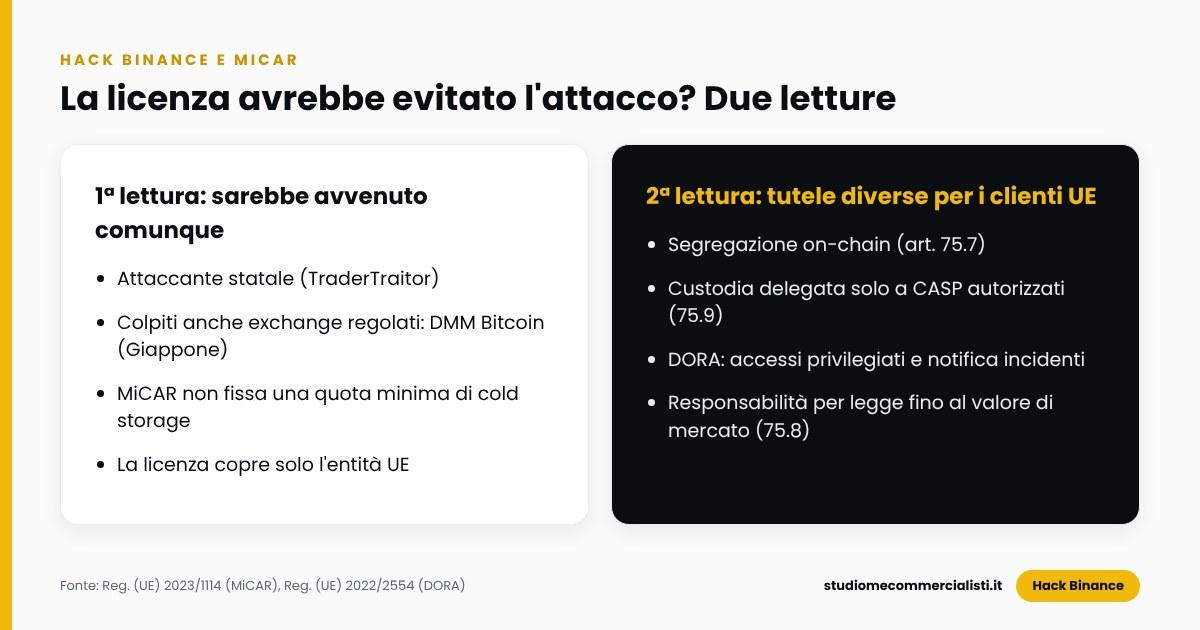
Prima lettura: sì, l’attacco sarebbe avvenuto comunque
- TraderTraitor è un gruppo statale con risorse e tempi che nessun requisito normativo azzera. Lo stesso gruppo è stato collegato dall’FBI al furto di circa 1,5 miliardi a Bybit (2025) e a quello a DMM Bitcoin (2024), exchange registrato presso la FSA giapponese, uno dei regimi più severi al mondo.
- Anche il sistema bancario regolato è stato colpito: il furto alla Banca centrale del Bangladesh del 2016, tramite il circuito SWIFT, è attribuito a gruppi nordcoreani.
- MiCAR non fissa una percentuale minima di cripto in cold storage. Chiede una policy di custodia che riduca il rischio, ma lascia al prestatore le scelte tecniche, wallet caldi compresi.
- Il vettore indicato da Binance (un endpoint compromesso e l’accesso alla pipeline di firma) è esattamente il tipo di rischio che si riduce, ma non si elimina, con procedure e controlli.
- La licenza riguarderebbe solo l’entità UE: l’infrastruttura globale avrebbe potuto essere colpita nello stesso identico modo.
Seconda lettura: sarebbe andata diversamente, almeno per i clienti UE
- Segregazione on-chain (art. 75, par. 7 MiCAR): le cripto dei clienti devono essere separate da quelle del prestatore, anche sul registro distribuito, e restano fuori dalla portata dei suoi creditori.
- Custodia delegata solo a soggetti autorizzati (art. 75, par. 9): un CASP europeo può appoggiarsi a un altro custode solo se è a sua volta autorizzato MiCAR. In questa lettura i fondi dei clienti UE non avrebbero potuto stare nei wallet caldi di un’entità globale senza licenza.
- DORA (Reg. UE 2022/2554), applicabile ai CASP autorizzati: gestione del rischio ICT, gestione degli accessi privilegiati, test periodici di resilienza, notifica degli incidenti gravi all’autorità in tempi stretti.
- Responsabilità per legge (art. 75, par. 8): il CASP risponde verso i clienti della perdita delle cripto causata da un incidente a esso imputabile, fino al valore di mercato al momento della perdita. Un attacco informatico alla propria infrastruttura rientra in modo naturale in questa ipotesi.
- Governance e vigilanza: requisiti di onorabilità e competenza dei vertici, controlli dell’autorità nazionale e di ESMA, con poteri ispettivi e sanzionatori.
La vera differenza: promessa volontaria o diritto del cliente
Oggi la tutela dei clienti di Binance si regge su una dichiarazione: «copriremo tutte le perdite». Il fondo SAFU, secondo le cifre comunicate negli anni dall’exchange, vale storicamente circa un miliardo di dollari, una frazione del danno; il resto andrebbe coperto con fondi propri. Binance ha le dimensioni per farlo, ma resta una scelta dell’exchange.
Con un CASP autorizzato il quadro cambia. Il cliente ha un diritto previsto dal regolamento, opponibile al prestatore, e le sue cripto sono separate dal patrimonio dell’exchange anche in caso di insolvenza. Attenzione però a non sopravvalutare i requisiti di capitale: i fondi propri minimi MiCAR per chi presta custodia partono da 125.000 euro (o un quarto dei costi fissi annui, se superiore). Sono cifre pensate per la continuità operativa, non per assorbire un furto miliardario. La tutela vera sta nella segregazione e nella responsabilità, non nel capitale.
Tabella · scorri in orizzontale per leggere tutte le colonne ↔
| Aspetto | Binance oggi (senza licenza UE) | CASP con licenza MiCAR |
|---|---|---|
| Autorizzazione | Nessuna licenza CASP; domanda in Grecia ritirata | Autorizzazione nazionale con passaporto UE |
| Cripto dei clienti | Gestite dall’infrastruttura globale del gruppo | Segregate da quelle del prestatore, anche on-chain (art. 75.7) |
| Custodia delegata | Scelte interne al gruppo | Solo verso CASP autorizzati (art. 75.9) |
| Rischio informatico | Standard interni, non vigilati in UE | DORA: gestione ICT, test, notifica incidenti |
| Copertura delle perdite | Impegno volontario (SAFU + fondi propri) | Responsabilità per legge fino al valore di mercato (art. 75.8) |
| Cold storage minimo | Non previsto | Non previsto: policy di custodia (art. 75.3) |
| Capitale minimo | Non applicabile | Da 125.000 € per la custodia |
E sul piano fiscale? L’hack Binance e i contribuenti italiani
Chi tiene le cripto su un exchange non ha la chiave privata: sull’exchange vede un saldo nel registro interno della piattaforma, mentre on-chain i fondi stanno in wallet omnibus dell’exchange. Per questo una parte della dottrina parla di un diritto di credito alla restituzione, più che di proprietà; il Tribunale di Firenze, nel caso BitGrail, ha qualificato il rapporto come deposito irregolare. Con un CASP autorizzato, invece, l’art. 75 MiCAR e l’art. 26 del D.Lgs. 129/2024 separano per legge le cripto dei clienti dal patrimonio del prestatore. Approfondiremo il tema in un prossimo articolo.
Ai fini fiscali, per l’Agenzia delle Entrate «non rileva la tipologia di wallet» (circ. 30/E/2023). Le cripto, comprese quelle detenute presso un exchange, vanno indicate nel quadro RW, con l’imposta sul valore delle cripto-attività del 2 per mille. Le plusvalenze realizzate dal 2026 scontano il 33%, come spiegato nel nostro approfondimento sulla tassazione cripto 2027.
- Se Binance copre integralmente le perdite, per il cliente non c’è alcun evento fiscale: la posizione resta la stessa, con lo stesso costo fiscale, e continua ad andare in RW.
- Se una perdita non venisse rimborsata, le letture sono due. La prima, prevalente, esclude una minusvalenza deducibile: per la circ. 30/E/2023 il furto o lo smarrimento delle chiavi non è una fattispecie fiscalmente rilevante. La seconda, minoritaria, assimila la perdita definitiva e documentata a un realizzo a corrispettivo zero. In assenza di chiarimenti, la prudenza suggerisce la prima.
- Conviene conservare la documentazione: estratti del conto, comunicazioni di Binance, eventuale denuncia. In caso di controlli dell’Agenzia delle Entrate servono a ricostruire saldi e movimenti.
Cosa fare adesso se hai cripto su Binance
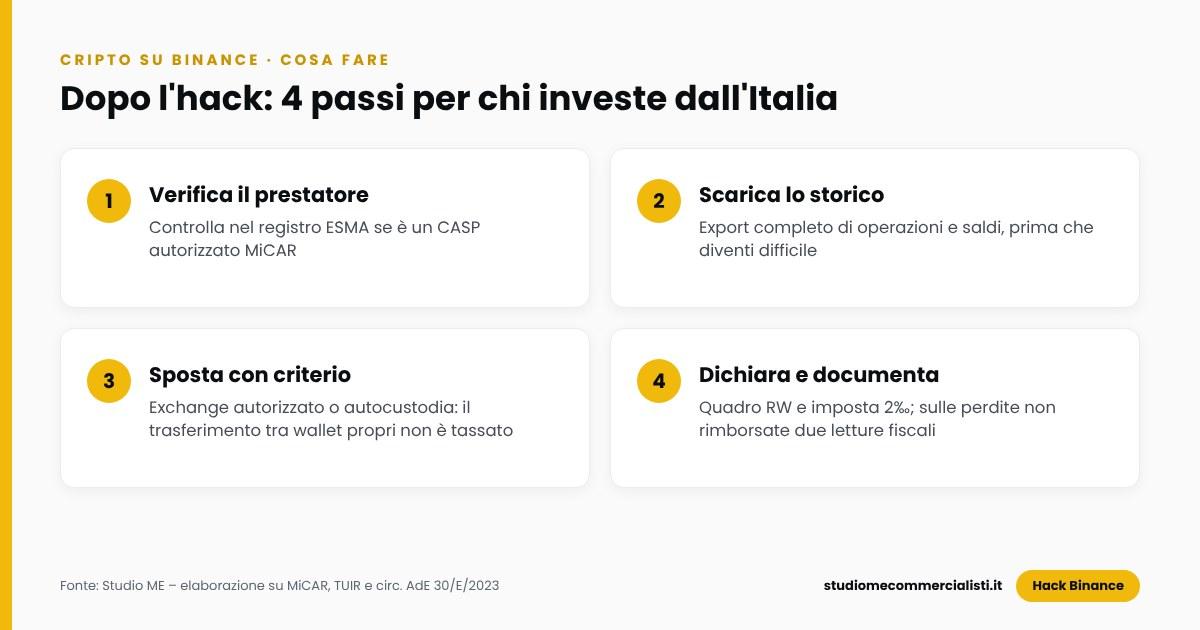
- Verifica nel registro ESMA se il soggetto con cui operi è un CASP autorizzato.
- Valuta il trasferimento verso un exchange autorizzato MiCAR o verso un wallet in autocustodia, seguendo le buone pratiche descritte nella nostra guida su privacy e sicurezza in Bitcoin.
- Scarica ora lo storico completo delle operazioni: dopo un incidente gli export possono diventare difficili da ottenere.
- Ricorda che il trasferimento tra wallet propri non è fiscalmente rilevante, mentre la conversione in euro o stablecoin lo è.
- Se hai ricevuto una lettera o un invito dall’Agenzia, il nostro articolo su Chainalysis e Agenzia delle Entrate spiega cosa vede il Fisco on-chain.
Conclusioni
La licenza MiCAR non avrebbe reso Binance invulnerabile. Un gruppo statale che ha già colpito exchange regolati in Giappone e piattaforme globali avrebbe potuto colpire anche una struttura autorizzata in Europa. Ma l’hack Binance mostra perché il regolamento esiste. Separa le cripto dei clienti dal destino dell’exchange, impone regole sulla sicurezza informatica e trasforma una promessa in un obbligo giuridico. Per chi investe dall’Italia la lezione è pratica: scegliere un prestatore autorizzato, tenere sotto controllo la custodia e documentare tutto, anche ai fini fiscali.
Una nota finale: le chiavi private
L’hack Binance ricorda una regola semplice. Se le chiavi private non le hai tu, non hai le cripto: hai la promessa di qualcun altro di restituirtele. Se invece le hai, la responsabilità è tutta tua.
- Sicurezza: hardware wallet, seed phrase conservata offline e in più copie, mai in foto o nel cloud; per importi rilevanti, soluzioni multisig.
- Privacy: chi paga in bitcoin dovrebbe poterlo fare senza rivelare saldi, storico e dati personali alla controparte. Indirizzi nuovi per ogni transazione, Lightning Network e nessun riuso degli indirizzi aiutano a farlo.
- Riservatezza non è anonimato verso il Fisco: anche le cripto in autocustodia vanno indicate nel quadro RW e le plusvalenze vanno dichiarate. Proteggere i propri dati dalle controparti e rispettare gli obblighi fiscali stanno insieme.
Ne parliamo nelle nostre guide su privacy e sicurezza in Bitcoin e sui pagamenti in bitcoin per le imprese.
Domande frequenti sull’hack Binance e MiCAR
Quanto è stato rubato nell’hack Binance del 29 ottobre 2026?Binance stima circa 6,3 miliardi di dollari, sottratti dai wallet caldi su dieci blockchain. TRM Labs indica 6,36 miliardi ai prezzi del momento. Circa 3 miliardi sono stati congelati dagli emittenti di stablecoin.
Chi c’è dietro l’attacco?TRM Labs attribuisce l’attacco, con elevata confidenza, a TraderTraitor, unità di hacker nordcoreana già collegata al furto a Bybit del 2025. Binance non ha ancora pubblicato una causa definitiva.
Binance ha la licenza MiCAR?No. Al 26 ottobre 2026 Binance non risultava nel registro ESMA dei CASP autorizzati. La domanda presentata in Grecia è stata ritirata il 24 giugno 2026.
La licenza MiCAR avrebbe evitato l’hack?Non necessariamente. MiCAR non impedisce gli attacchi di gruppi statali e non fissa una quota minima di cold storage. Avrebbe però imposto segregazione delle cripto dei clienti, regole DORA sulla sicurezza informatica e la responsabilità per legge del prestatore.
Cosa prevede MiCAR in caso di perdita delle cripto dei clienti?L’art. 75, par. 8 MiCAR rende il CASP responsabile verso i clienti per la perdita delle cripto causata da un incidente a esso imputabile, fino al valore di mercato al momento della perdita.
I clienti di Binance verranno rimborsati?Binance ha dichiarato che coprirà tutte le perdite con il fondo SAFU e con fondi propri. Si tratta di un impegno volontario, non di un obbligo previsto dalla normativa europea.
Se perdo cripto in un hack posso dedurre la minusvalenza?Le letture sono due. La prevalente esclude la deduzione perché il furto non è una cessione a titolo oneroso; una lettura minoritaria assimila la perdita definitiva a un realizzo a corrispettivo zero. Senza chiarimenti ufficiali è prudente seguire la prima.
Devo indicare in dichiarazione le cripto che ho su Binance?Sì. Per l’Agenzia delle Entrate la tipologia di wallet non rileva: le cripto detenute presso un exchange vanno indicate nel quadro RW, con l’imposta sul valore delle cripto-attività del 2 per mille, indipendentemente dall’hack.
Fonti
- TRM Labs – North Korea steals USD 6.36 billion from Binance
- Decrypt – Binance finds additional points of breach in $6.3B hack
- TechCrunch – Binance pauses withdrawals
- FinanceFeeds – Binance hack, dichiarazioni di Richard Teng
- CoinDesk – Binance e la licenza MiCA in Grecia
- Cointelegraph – ESMA e la reverse solicitation di Binance
- Regolamento (UE) 2023/1114 (MiCAR), art. 75
- CMS – Regime transitorio italiano (D.Lgs. 129/2024 e D.L. 95/2025)
- D.Lgs. 5 settembre 2024, n. 129 (artt. 26 e 27)
- Agenzia delle Entrate, circolare 27 ottobre 2023, n. 30/E
- Clifford Chance – Tribunale di Firenze, caso BitGrail
- Banca d’Italia – Prestatori di servizi per le cripto-attività (CASP)
Le informazioni contenute in questo articolo hanno finalità divulgativa e sono aggiornate al 30 ottobre 2026. I dati sull’attacco sono provvisori. L’articolo non costituisce consulenza legale, fiscale o finanziaria.
Hai cripto su Binance o su un exchange senza licenza MiCAR?
Ti aiutiamo a capire cosa dichiarare, come documentare le tue posizioni e come muoverti in sicurezza, con oltre 9 anni di esperienza nella fiscalità delle cripto-attività.
Prenota consulenzaParliamo del tuo caso
Raccontaci la tua situazione. Lo Studio ti ricontatterà per concordare il prossimo passo.
Richiedi un confronto →Continua a leggere
Vai al blog → criptovalute · 14 min letturaExit tax e residenza fiscale: chi deve provare il trasferimento all’esteroExit tax e residenza fiscale: chi deve provare il trasferimento all'estero. Presunzioni, tie-breaker, DAC8, cripto e dubbi di costituzionalità.Leggi
 criptovalute · 12 min letturaMinusvalenze criptovalute: cosa fare entro il 31 dicembre 2026 per compensare le perditeMinusvalenze criptovalute: come compensare le perdite su cripto, riporto per 4 anni, LIFO e vendita e riacquisto prima del 31/12/2026.Leggi
 criptovalute · 12 min letturaSequestro criptovalute: cosa cambia con il D.Lgs. 186/2026 e il nuovo art. 104 disp. att. c.p.p.Sequestro criptovalute: il D.Lgs. 186/2026 riscrive l'art. 104 disp. att. c.p.p. Limiti sui wallet non custodial, reati tributari, DAC8 e quadro RW.Leggi