
DORA (Digital Operational Resilience Act) è il Regolamento (UE) 2022/2554 sulla resilienza operativa digitale del settore finanziario. Con la fine del periodo transitorio MiCA, chi presta servizi su cripto-attività nell’Unione è entrato a pieno titolo nel suo perimetro. La DORA cripto non è più un tema per pochi exchange: riguarda ogni prestatore autorizzato, dal custode di wallet al broker che converte cripto in euro.
DORA non introduce imposte né modifica la tassazione delle plusvalenze. Cambia però il modo in cui i prestatori gestiscono rischi informatici, incidenti e fornitori. E incide sulla qualità dei dati che arrivano ai clienti e, con la DAC8, all’Agenzia delle Entrate. In questa guida ricostruiamo le regole sulla base dei testi ufficiali europei e del decreto italiano di adeguamento.
In breve: DORA cripto
- DORA (Reg. UE 2022/2554) si applica dal 17 gennaio 2025, senza periodo transitorio.
- Sono soggetti i CASP autorizzati ai sensi di MiCA e gli emittenti di ART (art. 2, par. 1, lett. f).
- Gli operatori in regime transitorio MiCA erano fuori da DORA fino all’autorizzazione (Q&A ESMA).
- In Italia il regime transitorio è terminato il 30/12/2025; con istanza presentata, al più tardi il 30/06/2026.
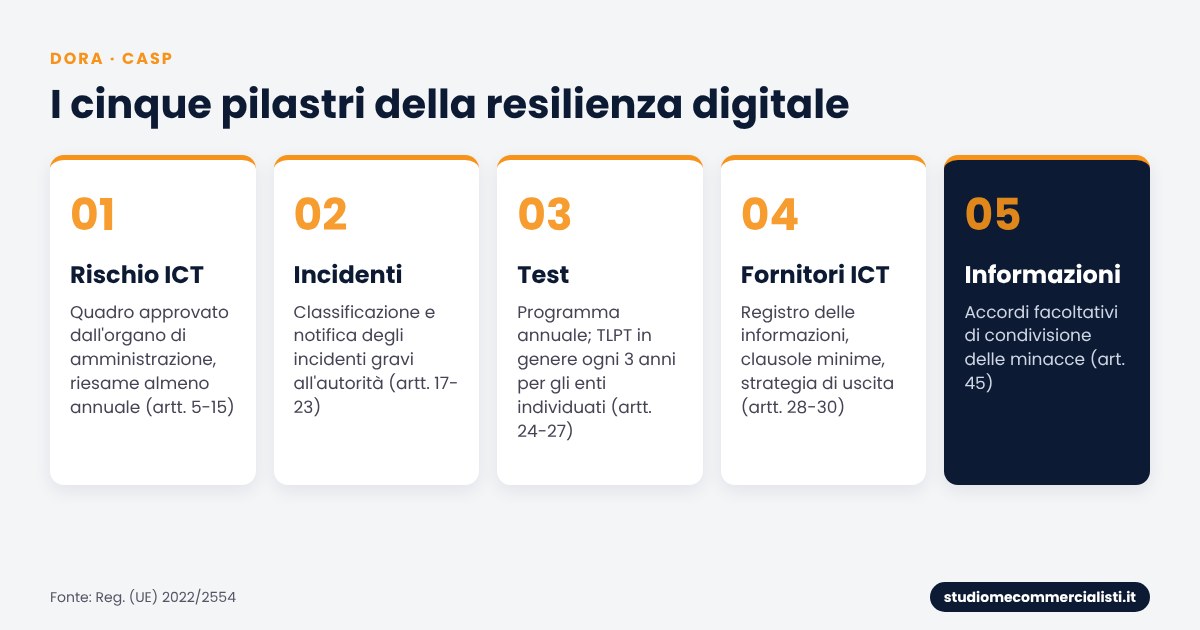
- Cinque pilastri: rischio ICT, incidenti, test di resilienza, fornitori terzi ICT, condivisione di informazioni.
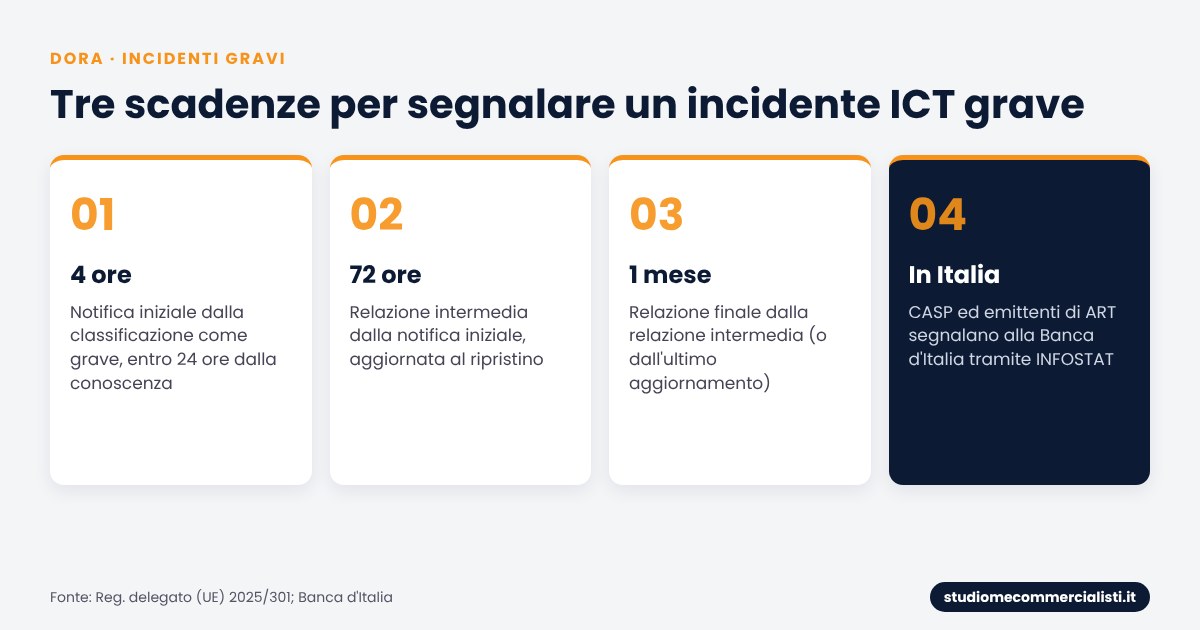
- Incidente grave: notifica iniziale entro 4 ore dalla classificazione (max 24 ore dalla conoscenza), intermedia entro 72 ore, finale entro un mese.
- Registro delle informazioni su tutti i contratti con fornitori ICT terzi.
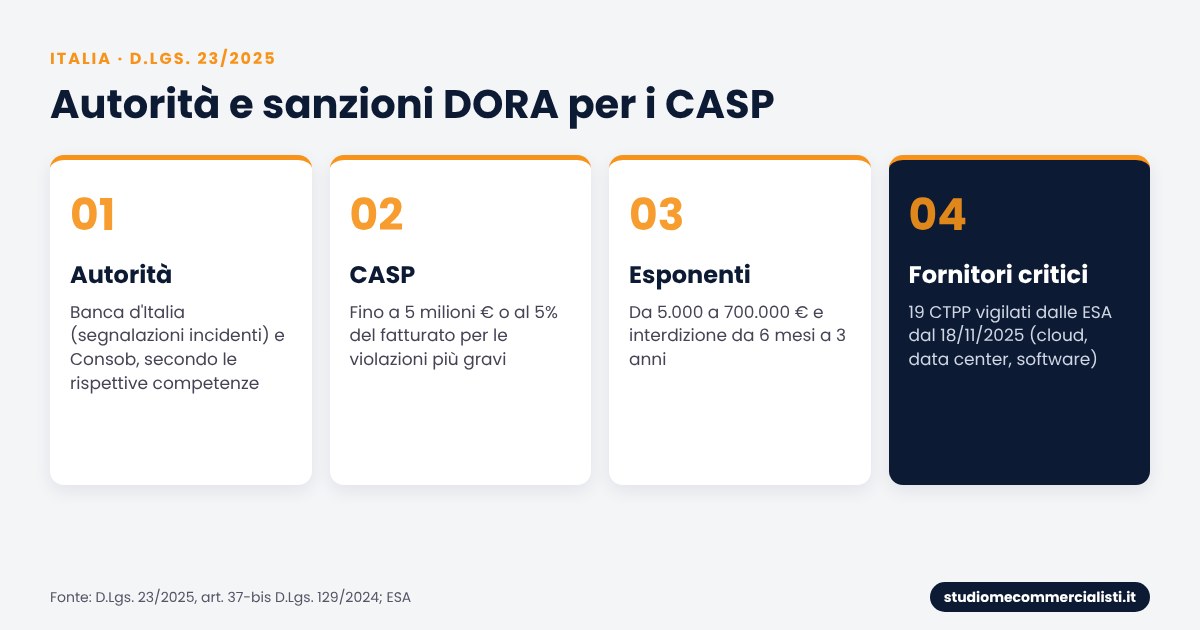
- Sanzioni italiane per i CASP: da 30.000 euro a 5 milioni o al 5% del fatturato (D.Lgs. 23/2025).
- Dal 18/11/2025 le ESA vigilano direttamente su 19 fornitori ICT critici (cloud, data center, software).
Scheda aggiornata al 31 ottobre 2026.
Cosa significa DORA e perché riguarda le cripto
DORA è l’acronimo di Digital Operational Resilience Act, in italiano «Regolamento sulla resilienza operativa digitale». Ogni parola ha un significato preciso:
- D – Digital: riguarda i sistemi ICT: server, applicazioni, chiavi dei wallet;
- O – Operational: non tutela il capitale, ma la continuità dei servizi offerti ai clienti;
- R – Resilience: la capacità di resistere a un incidente, reagire e tornare operativi in tempi rapidi;
- A – Act: nel lessico europeo indica un atto normativo; in questo caso è il Regolamento (UE) 2022/2554 del 14 dicembre 2022.
In sintesi, DORA chiede agli operatori finanziari di prevenire e assorbire un guasto o un attacco informatico. E di superarlo senza interrompere i servizi. È un regolamento europeo, quindi direttamente applicabile in tutti gli Stati membri. Detta un quadro unico per la sicurezza dei sistemi informatici di banche, intermediari, assicurazioni e, appunto, operatori in cripto-attività. Si applica dal 17 gennaio 2025 e, come ricorda l’autorità austriaca FMA, non prevede alcun periodo transitorio.
L’art. 2, par. 1, lett. f) include espressamente i prestatori di servizi per le cripto-attività autorizzati ai sensi del Regolamento MiCA e gli emittenti di token collegati ad attività (ART). Gli emittenti di e-money token rientrano invece nel perimetro come enti creditizi o istituti di pagamento elettronico, secondo la licenza che possiedono.
Quando DORA cripto si applica davvero: il nodo del periodo transitorio
L’ESMA ha chiarito in una Q&A ufficiale che gli operatori attivi in base al periodo transitorio MiCA non sono autorizzati ai sensi di MiCA. Per questo restano fuori da DORA finché non ottengono l’autorizzazione come CASP. Da quel giorno diventano entità finanziarie a tutti gli effetti. La stessa linea è stata adottata a Malta dall’MFSA nel gennaio 2025.
In Italia gli operatori iscritti nella sezione speciale OAM potevano lavorare fino al 30 dicembre 2025. Chi aveva presentato istanza MiCA entro quella data ha potuto proseguire fino alla decisione, e comunque non oltre il 30 giugno 2026. Oggi, quindi, chi opera legittimamente in Italia è un CASP autorizzato. E la DORA cripto si applica in pieno.
Gli obblighi DORA per i prestatori di servizi cripto
1. Gestione del rischio ICT
L’organo di amministrazione è responsabile ultimo del rischio informatico (art. 5). Deve approvare un quadro di gestione del rischio ICT documentato, riesaminato almeno una volta l’anno (art. 6). Il quadro copre asset, protezione, rilevazione, risposta e ripristino. Include backup e piani di continuità. Per un CASP questo significa mappare anche chiavi private, hot e cold wallet, nodi e integrazioni con le blockchain.
2. Classificazione e segnalazione degli incidenti
Gli incidenti ICT gravi vanno notificati all’autorità competente con tre comunicazioni, secondo il Regolamento delegato (UE) 2025/301:
- notifica iniziale: entro 4 ore dalla classificazione come grave e comunque entro 24 ore da quando l’entità ne è venuta a conoscenza;
- relazione intermedia: entro 72 ore dalla notifica iniziale;
- relazione finale: entro un mese dalla relazione intermedia (o dall’ultimo aggiornamento).
- Se la scadenza cade in un giorno festivo o nel fine settimana è possibile inviare entro le 12 del primo giorno lavorativo, salvo, per notifica iniziale e relazione intermedia, alcune categorie (es. enti creditizi, sedi di negoziazione, soggetti NIS2 essenziali o importanti).
In Italia le segnalazioni dei CASP passano dalla piattaforma INFOSTAT della Banca d’Italia. La pagina della Vigilanza dedicata agli incidenti DORA indica espressamente i prestatori di servizi per le cripto-attività e gli emittenti di ART tra i destinatari. Il primo rapporto delle ESA, del 3 giugno 2026, conta 3.383 incidenti gravi segnalati nell’UE. Solo il 10% è di natura cyber. Il resto deriva soprattutto da guasti dei sistemi ed eventi esterni.
3. Test di resilienza operativa digitale
Ogni entità deve avere un programma di test proporzionato (art. 24): analisi delle vulnerabilità, test di rete, scenari, test di penetrazione. I sistemi che supportano funzioni essenziali o importanti vanno testati almeno una volta l’anno. Le entità individuate dalle autorità devono svolgere, in genere ogni tre anni, test avanzati di penetrazione guidati dalla minaccia (TLPT, art. 26).
4. Rischio da fornitori terzi ICT
È il punto più operativo per gli exchange e i custodi, che dipendono da cloud, fornitori di nodi, servizi di firma e KYC. DORA richiede una strategia sul rischio da terzi, clausole contrattuali minime (art. 30), strategie di uscita e un registro delle informazioni su tutti gli accordi contrattuali con fornitori ICT (art. 28, par. 3). Il registro va trasmesso alle autorità secondo i formati dell’ITS (UE) 2024/2956.
5. Condivisione di informazioni
Le entità possono scambiarsi informazioni sulle minacce informatiche all’interno di accordi fiduciari (art. 45). Per il settore cripto è uno strumento utile contro truffe, phishing e indirizzi on-chain compromessi. È facoltativa, ma l’adesione va comunicata all’autorità.
Proporzionalità e microimprese
DORA si applica in modo proporzionato a dimensioni, rischio e complessità (art. 4). Le microimprese, cioè con meno di 10 addetti e fatturato o attivo non superiore a 2 milioni di euro, beneficiano di alcune semplificazioni puntuali. Il quadro semplificato dell’art. 16 riguarda però categorie specifiche (ad esempio piccole imprese di investimento non interconnesse) e non elenca i CASP. Nella DORA cripto, per un piccolo prestatore, la proporzionalità resta quindi una valutazione caso per caso. Va documentata.
DORA cripto in Italia: autorità e sanzioni
L’Italia si è adeguata con il D.Lgs. 10 marzo 2025, n. 23, in vigore dal 12 marzo 2025. Il decreto ripartisce le competenze tra Banca d’Italia, Consob, IVASS e COVIP secondo le rispettive attribuzioni di vigilanza. Per i CASP ha inserito l’art. 37-bis nel D.Lgs. 129/2024, il decreto italiano di attuazione MiCA.
Autorità competente: due letture. Il decreto attribuisce alla Banca d’Italia la ricezione delle segnalazioni di incidenti delle entità dell’art. 2, par. 1, lett. f), cioè CASP ed emittenti di ART. Le sanzioni sono invece applicate da Banca d’Italia e Consob «secondo le rispettive competenze». Una prima lettura vede nella Banca d’Italia l’interlocutore principale per tutti i profili ICT. Una seconda lettura valorizza il ruolo della Consob, che autorizza i CASP specializzati sentita la Banca d’Italia. Sarebbe competente per i profili DORA legati all’organizzazione e ai servizi. In attesa di indicazioni congiunte, conviene impostare i flussi verso entrambe.
| Sanzioni D.Lgs. 129/2024, art. 37-bis | Violazioni più gravi | Altre violazioni |
|---|---|---|
| CASP (persone giuridiche) | da 30.000 € a 5 milioni € o al 5% del fatturato | da 30.000 € a 3,5 milioni € o al 3,5% del fatturato |
| Emittenti di ART | da 30.000 € a 5 milioni € o al 12,5% del fatturato | da 30.000 € a 3,5 milioni € o al 9% del fatturato |
| Persone fisiche (esponenti) | da 5.000 € a 700.000 € | da 5.000 € a 500.000 € |
Se il vantaggio ottenuto con la violazione supera i massimi, la sanzione può arrivare fino al doppio del vantaggio. Per gli esponenti è prevista anche l’interdizione da sei mesi a tre anni.
I fornitori ICT critici vigilati dall’UE
Il 18 novembre 2025 EBA, EIOPA ed ESMA hanno designato i primi 19 fornitori terzi ICT critici (CTPP), ai sensi dell’art. 31 DORA. Tra questi ci sono AWS, Google Cloud, Microsoft, Oracle, SAP, IBM, Equinix, Bloomberg e LSEG. Le ESA li vigilano direttamente con ispezioni e raccomandazioni. Per un CASP che usa questi servizi resta comunque la piena responsabilità del rischio: la designazione non sostituisce i controlli contrattuali interni.
Fornitori di infrastruttura blockchain: due letture. I fornitori di nodi RPC, servizi MPC o di indicizzazione on-chain non sono entità finanziarie. Una lettura li considera fornitori ICT terzi a tutti gli effetti, da inserire nel registro con le clausole dell’art. 30, quando erogano servizi digitali in base a un contratto. Un’altra lettura esclude i servizi pubblici e non contrattualizzati, come l’accesso a una rete permissionless, che non sono un servizio fornito da un soggetto identificabile. Nel dubbio, la prassi prudente è registrare tutti i rapporti contrattuali.
Riepilogo DORA cripto: cosa deve avere un CASP conforme
| Area | Obbligo principale | Riferimento |
|---|---|---|
| Governance | Responsabilità dell’organo di amministrazione, formazione ICT | Art. 5 |
| Rischio ICT | Quadro documentato, riesame almeno annuale | Artt. 6-15; RTS (UE) 2024/1774 |
| Incidenti | Classificazione e notifica 4h/72h/1 mese | Artt. 17-23; Reg. del. (UE) 2025/301 |
| Test | Programma annuale; TLPT in genere ogni 3 anni se designati | Artt. 24-27 |
| Fornitori ICT | Registro delle informazioni, clausole, strategia di uscita | Artt. 28-30; ITS (UE) 2024/2956 |
| Informazioni | Accordi facoltativi di condivisione delle minacce | Art. 45 |
| Italia | Segnalazioni via INFOSTAT; sanzioni art. 37-bis D.Lgs. 129/2024 | D.Lgs. 23/2025 |
DORA, MiCA e DAC8: il legame con il fisco
DORA, MiCA e DAC8 formano un unico sistema. MiCA autorizza il prestatore. DORA ne garantisce la tenuta tecnologica. La DAC8 gli impone di comunicare al fisco le operazioni dei clienti dal 2026. Un CASP con sistemi affidabili produce dati più completi. Questi dati arriveranno all’Agenzia delle Entrate e saranno incrociati con i quadri RW e RT. Ne abbiamo parlato nella guida sui controlli dell’Agenzia delle Entrate sulle cripto e in quella su quadro RW e quadro RT.
Ricordiamo che per i residenti in Italia le plusvalenze su cripto sono tassate al 33% dal 2026 (26% per gli e-money token in euro). DORA non cambia nulla su questo punto: cambia la tracciabilità dei dati.
DORA nei Paesi della nostra serie
Essendo un regolamento, DORA è identico in tutta l’Unione: cambiano solo le autorità e le sanzioni nazionali. Chi valuta un trasferimento all’estero troverà le stesse regole operative per l’exchange, sia esso a Malta, in Portogallo, in Estonia, in Bulgaria o in Grecia. Per la fiscalità personale resta decisiva la residenza: ne parliamo nella guida sulla tassazione dei residenti all’estero.
Domande frequenti su DORA e cripto
DORA sta per Digital Operational Resilience Act, cioè Regolamento sulla resilienza operativa digitale. È il Regolamento (UE) 2022/2554 sulla resilienza operativa digitale del settore finanziario. Si applica dal 17 gennaio 2025 in tutti gli Stati membri, senza periodo transitorio.
Sì, se sono prestatori di servizi per le cripto-attività autorizzati ai sensi di MiCA. Sono inclusi anche gli emittenti di token collegati ad attività (ART).
No. Secondo l’ESMA, gli operatori attivi in base al periodo transitorio non sono autorizzati ai sensi di MiCA e diventano soggetti a DORA solo con l’autorizzazione come CASP.
La notifica iniziale va inviata entro 4 ore dalla classificazione come grave e comunque entro 24 ore dalla conoscenza. Seguono la relazione intermedia entro 72 ore e quella finale entro un mese.
Alla Banca d’Italia tramite la piattaforma INFOSTAT, come indicato dalla Vigilanza per prestatori di servizi per le cripto-attività ed emittenti di ART.
Per le violazioni più gravi da 30.000 euro a 5 milioni di euro o al 5% del fatturato. Per gli esponenti aziendali da 5.000 a 700.000 euro.
È l’elenco di tutti gli accordi contrattuali con fornitori terzi di servizi ICT previsto dall’art. 28 DORA, da trasmettere alle autorità nei formati europei.
No. DORA riguarda la sicurezza informatica degli operatori. La tassazione resta quella del TUIR: per i residenti in Italia 33% sulle plusvalenze dal 2026, 26% per gli e-money token in euro.
Fonti
- Regolamento (UE) 2022/2554 (DORA) – EUR-Lex
- ESMA – Q&A 2364 su DORA e operatori in regime transitorio MiCA
- Regolamento delegato (UE) 2025/301 – termini di segnalazione degli incidenti
- ESA – designazione dei fornitori ICT critici (18/11/2025)
- ESA – elenco dei CTPP designati
- ESA – primo rapporto sugli incidenti ICT gravi (3/6/2026)
- D.Lgs. 10 marzo 2025, n. 23 – Normattiva
- Banca d’Italia – comunicazione di gravi incidenti ICT
- Consob – comunicazione del 4/12/2025 sulla fine del regime transitorio
- Consob e Banca d’Italia – avviso congiunto del 2/7/2025
- FMA (Austria) – domande generali su DORA
Autore: Dott. Massimo Esposito, Dottore Commercialista e Revisore Legale iscritto all’ODCEC di Firenze (n. 1722/A), dal 2017 cultore della materia blockchain e cripto-attività, membro dell’intergruppo parlamentare sui digital asset. Articolo aggiornato al 31 ottobre 2026.
Il presente articolo ha finalità informative e non costituisce consulenza legale o fiscale. Le norme citate sono aggiornate alla data indicata e possono essere modificate da successivi atti europei, nazionali o orientamenti delle autorità.
Operi con cripto o con un CASP e vuoi capire cosa cambia con DORA?
Lo Studio ME ha oltre 9 anni di esperienza nella fiscalità delle cripto-attività. Ti aiutiamo a leggere i dati che gli operatori trasmettono al fisco e a mettere in regola quadro RW e RT.
Prenota consulenza